OpenAI Codex 遭 npm 供應鏈攻擊,快移除 codexui-android


OpenAI 熱門 AI 程式碼工具 Codex 近日爆發嚴重供應鏈攻擊事件。資安公司 Aikido Security 研究人員揭露,一個名為 codexui-android 的 npm 套件,在過去一個多月中,悄悄竊取使用者的 Codex 認證令牌(Authentication Tokens),影響數以萬計的開發者。

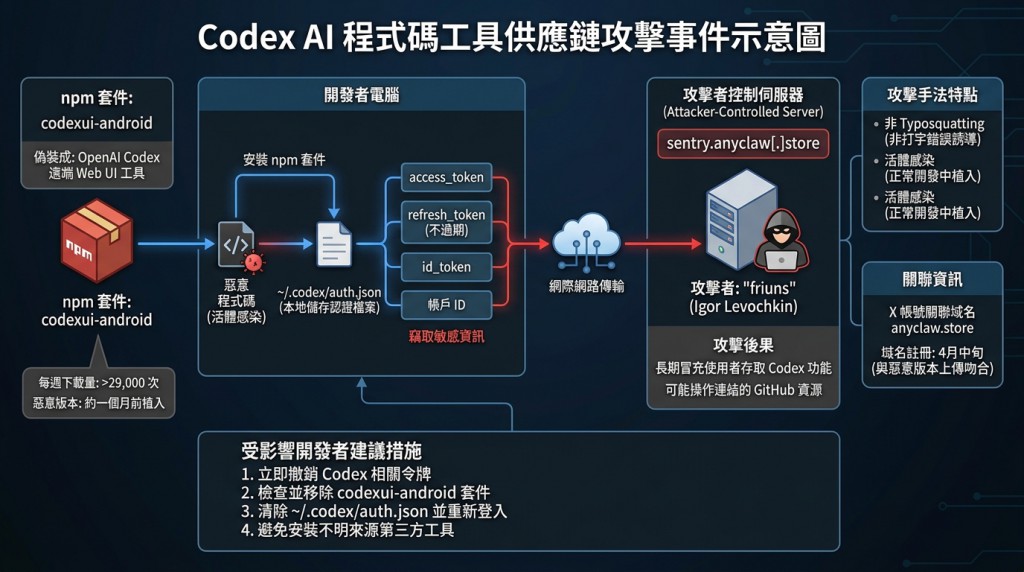
該套件在 npm 平台上被包裝成「OpenAI Codex 的遠端 Web UI 工具」,GitHub 專案表面上看起來正常且持續更新,已累積超過 29,000 次每週下載。然而,從某個版本(約一個月前)開始,套件中被植入惡意程式碼,會自動讀取本地儲存的 Codex 認證檔案 ~/.codex/auth.json,並將以下敏感資訊傳送到攻擊者控制的伺服器(sentry.anyclaw[.]store):

  • access_token
  • refresh_token
  • id_token
  • 帳戶 ID

特別值得注意的是,refresh_token 不會過期,一旦被竊取,攻擊者就能長期冒充使用者,存取該帳戶的所有 Codex 功能,甚至可能進一步操作連結的 GitHub 資源。

攻擊手法特點
這起攻擊並非傳統的 typosquatting(打字錯誤誘導),而是採用更隱蔽的「活體感染」方式:在一個看似正常開發中的套件中植入惡意程式。套件作者帳號為「friuns」(真實姓名 Igor Levochkin),其關聯的 X 帳號與域名 anyclaw.store 有明顯關聯。該域名於今年 4 月中旬註冊,時間點與惡意版本上傳高度吻合。

目前該 npm 套件仍可下載,但 Aikido Security 已公開揭露此事件。OpenAI 尚未針對此特定事件發布官方聲明。 受影響開發者應立即採取以下措施:

  • 立即撤銷 Codex 相關的 access token 與 refresh token。
  • 檢查是否曾安裝 codexui-android 套件。
  • 清除本機 ~/.codex/auth.json 檔案,並重新登入。
  • 避免從不明來源安裝第三方 Codex 相關工具。

這起事件再次凸顯 AI 開發工具正成為駭客新目標。隨著開發者大量使用 AI 編碼輔助工具,供應鏈安全風險也隨之升高。專家呼籲,開發者在安裝 npm 套件時應特別謹慎,並優先使用官方工具或經過嚴格驗證的來源。


相關文章:

⊙ 因應歐盟法規 OpenAI將在 ChatGPT與 Codex文字導入隱形浮水印  [10/6/2026]
⊙ OpenAI 解僱三名涉外洩機密安全團隊員工 失控 AI 代理越界引發 FTC 調查介入  [10/2/2026]
⊙ AI常駐代理產品陸續落地 OpenAI、Google與開源架構差異解析  [9/30/2026]
⊙ OpenAI推出ChatGPT Pro 500方案 月費500美元主打高速模型與大額度  [9/30/2026]
⊙ OpenAI 推出ChatGPT Space 協作工作區 整合文件與團隊AI代理  [9/30/2026]
⊙ [「擇法善思林之蘭室藏津」的緣起]
⊙ 北極賽》賴柏佑/蔡富丞不敵大馬男雙收下亞軍 仍創生涯最佳
⊙ 沈伯洋酸「死貓戰術」 蔣萬安反擊:不斷阻撓、造謠阻止北市進步
⊙ 中職》「大家都知道獅帝芬投的時候…」餅總談關鍵盜壘阻殺背後功臣
⊙ 內幕》蔣萬安熱搜驚現「沈伯洋」 綠批「步步錯」:藍營母雞只能追著跑
⊙ 網球》美國左手重砲上海大師賽爆冷出局:我被他徹底擊垮了!
⊙ 葉竹林提800坪室內海灘小巨蛋 盼破解澎湖觀光半年淡季困境
⊙ 韓國瑜基隆站台 被問國慶脫稿演僅說:謝謝哦
⊙ 超狂!永康慈聖宮媽祖出任務 耗時21年收集108姊妹廟印信
⊙ 游錫堃發文暗酸蔣萬安身世? 沈伯洋:家人不在討論範圍
⊙ 中職》驚悚!張士綸和隊友曾頌恩相撞 治療後幸虧無礙
⊙ 「大洋流」掃街惹怨沈伯洋上脆道歉 網驚:你不是在保安宮?
⊙ 賴清德力挺王美惠 喊話嘉義縣市合作拚發展
⊙ 林投牽罟趣秋季登場 百餘人重溫先民捕魚智慧
⊙ 上屆差1501票落選高市議員 林慧欣再戰山城議席
⊙ 中職》統一獅休息區續掛橘色彩帶 希望再搶1勝扳平戰局
⊙ [擇法善思林之蘭室藏津]